
 Diagnosi meccatronico
Certificati EDIC: la nuova identità digitale che cambierà l’accesso alla diagnosi dei veicoli
Un'anteprima esclusiva per SICURAUTO.it da parte di Digidentity rivela come funzionerà il nuovo sistema: tre livelli di accesso, certificazione degli operatori indipendenti e dei tecnici, autenticazione digitale e cosa cambia rispetto a SERMI
Un'anteprima esclusiva per SICURAUTO.it da parte di Digidentity rivela come funzionerà il nuovo sistema: tre livelli di accesso, certificazione degli operatori indipendenti e dei tecnici, autenticazione digitale e cosa cambia rispetto a SERMI
L’accesso alla diagnostica di bordo di un veicolo (OBD) sta entrando in una nuova fase in Europa. Il cambiamento è determinato da un’esigenza semplice ma sempre più importante: le officine indipendenti devono poter accedere alle informazioni e alle funzioni diagnostiche di cui hanno bisogno, mentre i costruttori di veicoli devono anche poter proteggere i veicoli moderni da accessi non autorizzati o potenzialmente dannosi.
Il punto di partenza giuridico è il Regolamento (UE) 2018/858, che stabilisce il diritto degli operatori indipendenti ad avere un accesso senza restrizioni, standardizzato e non discriminatorio alle informazioni OBD dei veicoli e alle informazioni relative alla riparazione e manutenzione (RMI). In altre parole, la normativa è concepita per garantire che gli autoriparatori indipendenti non siano impediti nel diagnosticare e riparare i veicoli semplicemente perché operano al di fuori della rete autorizzata del costruttore.
Tuttavia, la crescente complessità in termini di cybersecurity dei veicoli moderni ha creato una questione difficile: come possono i costruttori proteggere i sistemi sicuri del veicolo rispettando al tempo stesso questo diritto di accesso? La questione è diventata particolarmente rilevante a seguito della sentenza della Corte di giustizia dell’Unione Europea nella causa C-296/22, comunemente nota come caso Carglass, che ha creato incertezza sull’estensione delle condizioni di sicurezza aggiuntive che i costruttori potevano imporre per l’accesso OBD.
📊
Questo contenuto fa parte del 6° Aftermarket Report di SICURAUTO.it dal titolo: “L’Aftermarket nell’era delle regole europee: opportunità, vincoli e nuove specializzazioni”.
IL PUNTO DI SVOLTA: L’ACCESSO OBD ENTRA IN UNA NUOVA ERA DELLA SICUREZZA
Quella situazione è ora cambiata. Il Regolamento delegato (UE) 2026/699 della Commissione, adottato il 23 marzo 2026 ed entrato in vigore il 23 giugno 2026, modifica l’Annex X del Regolamento 2018/858 e introduce un nuovo Appendix 4, stabilendo specificamente le condizioni alle quali misure di sicurezza come certificati e token possono essere utilizzate per proteggere l’accesso alle informazioni OBD. L’obiettivo non è chiudere la porta agli autoriparatori indipendenti, ma creare un modo comune e non discriminatorio per dimostrare chi sta accedendo al veicolo e quale livello di accesso è richiesto.
È qui che entra in gioco il Certificato EDIC (European Diagnostic Identification Certificate, inizialmente si sarebbe dovuto chiamare “Certificato OBD”). Esso crea un nuovo quadro di progressive assurance per gli operatori indipendenti, con diversi livelli di identificazione e accesso a seconda della sensibilità dell’attività diagnostica. E, aspetto importante per l’aftermarket, non sostituisce SERMI: i due sistemi sono progettati per operare insieme.
COS’È UN CERTIFICATO EDIC?
Il sistema che introduce l’European Diagnostic Identification Certificate (EDIC) fornisce un quadro comune e non discriminatorio affinché gli operatori indipendenti possano accedere alle funzioni diagnostiche del veicolo a un livello di assurance adeguato. Il suo scopo è colmare il divario tra il diritto di accesso stabilito dal quadro europeo di omologazione e i requisiti di cybersecurity che i costruttori di veicoli devono rispettare, mentre i veicoli diventano sempre più connessi e definiti dal software.
Il principio chiave è la proporzionalità. Non tutte le operazioni diagnostiche presentano lo stesso livello di rischio per la sicurezza e, pertanto, il sistema non impone un unico requisito di certificazione per ogni attività. Introduce invece un modello di progressive assurance, con diversi livelli di certificazione a seconda di ciò che l’operatore deve fare sul veicolo.
Per l’aftermarket, questa distinzione è importante. Un’officina che svolge attività diagnostiche di routine – come leggere e cancellare i codici di errore, controllare i valori dei sensori o eseguire determinate procedure di adattamento e regolazione – non è soggetta agli stessi requisiti di sicurezza di un operatore che svolge un’attività sensibile dal punto di vista della sicurezza, come quelle relative all’immobilizer o alle chiavi.
Il Certificato EDIC stabilisce quindi un sistema strutturato per identificare chi sta accedendo al veicolo, per conto di chi sta operando e a quale livello di accesso è autorizzato. Il sistema riguarda l’accesso OBD effettuato da un operatore utilizzando uno strumento diagnostico ed è progettato per fornire un quadro comune in tutta l’Unione Europea, anziché richiedere agli operatori indipendenti di negoziare sistemi di autenticazione separati con i singoli costruttori di veicoli.
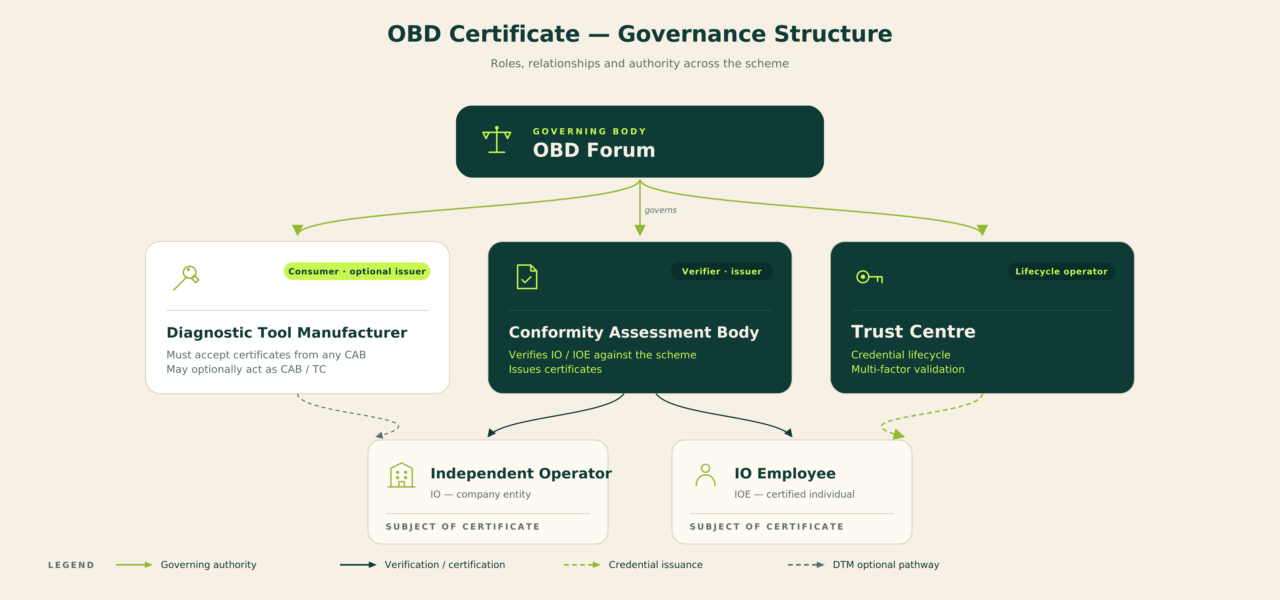
Al centro del sistema ci sono l’Independent Operator (IO) – l’officina o l’azienda – e l’Independent Operator Employee (IOE), il singolo tecnico. A seconda del livello richiesto, il certificato può quindi identificare l’azienda oppure la persona specifica che esegue il lavoro.
CERTIFICATO EDIC E SERMI: COMPLEMENTARI, NON ALTERNATIVI
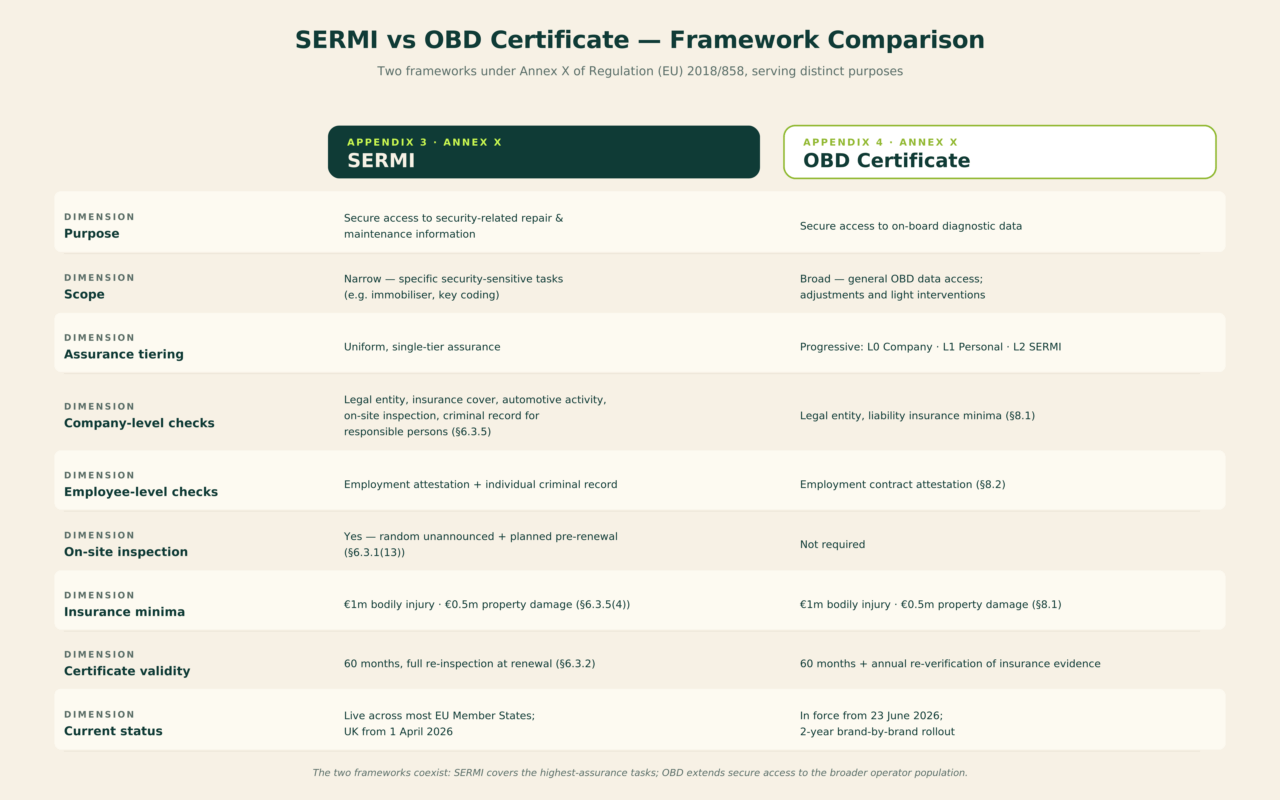
Uno degli aspetti più importanti da comprendere del nuovo quadro è che il Certificato EDIC non sostituisce SERMI. I due sistemi sono progettati per coesistere, ma riguardano diversi livelli di sicurezza e diversi tipi di attività diagnostiche e di riparazione.
SERMI rimane il percorso ad alta assurance per le operazioni sensibili dal punto di vista della sicurezza definite dall’Appendix 3 dell’Annex X, come il reset dell’immobilizer, la codifica delle chiavi e attività analoghe. Il Certificato EDIC, introdotto attraverso il nuovo Appendix 4, fornisce invece un quadro più ampio per l’accesso sicuro alle funzioni OBD, coprendo una gamma molto più estesa di attività diagnostiche.
Il modo più semplice per comprendere il rapporto tra i due sistemi è considerarli come livelli differenti dello stesso quadro di accesso.
A Level 0, il certificato identifica l’Independent Operator (IO) – l’azienda o l’officina. Questo è il livello di assurance più basso ed è destinato alle attività che non richiedono l’identificazione di un tecnico specifico.
A Level 1, il certificato identifica l’Independent Operator Employee (IOE) – il singolo tecnico che esegue il lavoro. Questo livello comprende l’accesso Level 0 e si estende a una gamma più ampia di attività, inclusi aggiornamenti software, codifica dei componenti e operazioni analoghe per le quali l’attribuzione individuale è rilevante ai fini della cybersecurity o dell’audit.
A Level 2, l’operatore possiede un certificato SERMI. Questo è il livello di assurance più elevato e copre le attività di riparazione e manutenzione legate alla sicurezza disciplinate dall’Appendix 3. Level 2 è pertanto soggetto ai requisiti aggiuntivi del sistema SERMI, comprese le relative procedure di ispezione e verifica.
I livelli sono cumulativi: un certificato Level 1 fornisce anche l’accesso Level 0, mentre un certificato Level 2 copre tutti e tre i livelli.
| Livello | Chi viene identificato? | Ambito tipico | Assurance |
|---|---|---|---|
| Level 0 | Azienda / IO | Accesso OBD di livello inferiore, come determinate operazioni di reset e calibrazione | Base |
| Level 1 | Tecnico individuale / IQE | Attività diagnostiche più ampie, aggiornamenti software, codifica dei componenti e funzioni analoghe | Intermedia |
| Level 2 | Tecnico individuale / IQE | Attività legate alla sicurezza, come codifica delle chiavi e operazioni relative all’immobilizer | Alta – SERMI |
Per un’officina indipendente, il messaggio pratico è quindi relativamente semplice: la diagnostica di routine non diventa automaticamente un’attività SERMI semplicemente perché il veicolo dispone di un gateway diagnostico sicuro. Il livello di assurance richiesto dipende invece dall’attività che viene eseguita.
Questa distinzione è centrale nel nuovo quadro. L’obiettivo è rendere l’onere della certificazione proporzionato al rischio, consentendo agli operatori che svolgono attività diagnostiche di routine di accedere alle funzioni di cui hanno bisogno senza essere sottoposti agli stessi requisiti previsti per i tecnici che eseguono le operazioni più sensibili dal punto di vista della sicurezza.
In questo senso, il Certificato EDIC può essere considerato come la base più ampia per l’accesso sicuro all’OBD, mentre SERMI rimane il livello di assurance superiore per le attività nelle quali sono richiesti un livello di fiducia e un’identificazione individuale maggiori.
COME FUNZIONERÀ IN OFFICINA?
Una volta emesso un Certificato EDIC, il processo è progettato per rendere l’accesso sicuro alle funzioni diagnostiche protette il più possibile semplice per il tecnico. Il certificato agisce come una credenziale digitale, collegando l’officina o il singolo tecnico a un livello di accesso autorizzato.
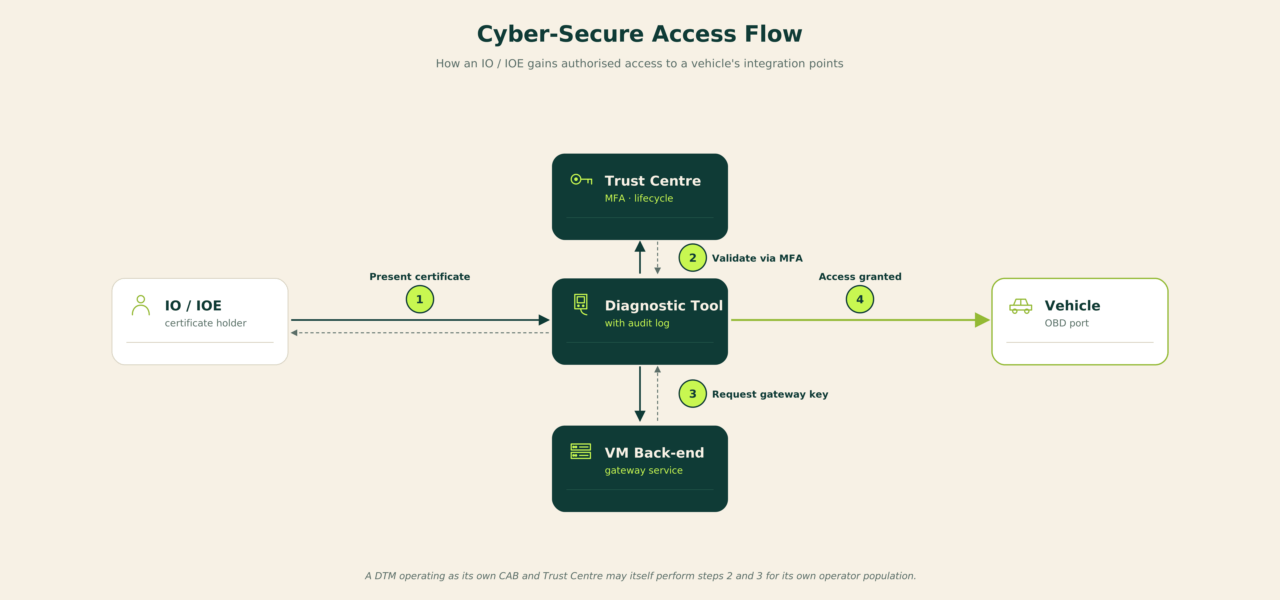
Il flusso operativo descritto da Digidentity può essere riassunto in quattro passaggi principali.
1. Il tecnico presenta il Certificato EDIC
L’Independent Operator Employee (IOE) presenta il certificato allo strumento diagnostico, generalmente scansionando un QR code mostrato dal Diagnostic Tool Manufacturer (DTM) utilizzando la Digidentity Wallet sul proprio smartphone. Lo strumento registra la presentazione del certificato nel proprio audit log.
2. Lo strumento diagnostico convalida il certificato
Lo strumento diagnostico invia il certificato al Trust Centre, che verifica che la credenziale sia autentica, valida, entro il suo periodo di validità e non sia stata revocata. L’autenticazione a più fattori viene utilizzata per associare la presentazione alla persona. Se i controlli hanno esito positivo, il Trust Centre restituisce allo strumento diagnostico un authorisation token.
A questo punto, lo strumento diagnostico ha ricevuto la conferma che il certificato è valido e che la presentazione è stata autenticata con successo.
3. Lo strumento richiede l’accesso al secure gateway del veicolo
Per i veicoli nei quali è richiesto l’accesso al gateway diagnostico, lo strumento diagnostico comunica quindi con il back-end del costruttore del veicolo. Il VM verifica che lo strumento sia autenticato e, ove applicabile, che il certificato dell’operatore sia valido per l’attività richiesta.
Se i requisiti sono soddisfatti, il VM emette una gateway access key a tempo limitato. Lo strumento diagnostico può quindi utilizzare questa chiave per stabilire una sessione con il veicolo attraverso la porta OBD.
4. Il tecnico esegue l’attività autorizzata
Il veicolo concede l’accesso in base all’ambito consentito dal livello del certificato. Il tecnico può quindi eseguire l’operazione diagnostica o di manutenzione per la quale è stato autorizzato.
È importante sottolineare che il processo crea anche una traccia di audit. Lo strumento diagnostico può registrare le operazioni protette eseguite, collegandole al certificato presentato e alla sessione con il gateway.
Il white paper illustra questo processo attraverso un’attività di climatizzazione di Level 1. Nell’esempio, il tecnico esegue innanzitutto una pre-scansione, si autentica utilizzando il certificato Level 1, ottiene l’accesso attraverso il secure gateway del costruttore del veicolo ed esegue l’attività richiesta. Una post-scansione consente quindi di confrontare i risultati con lo stato iniziale del veicolo.
Il risultato è un modello nel quale identità, autorizzazione e accesso al veicolo diventano parti collegate dello stesso processo diagnostico. Per l’officina, l’operazione può alla fine ridursi alla semplice presentazione di una credenziale digitale allo strumento diagnostico; dietro questa azione, tuttavia, diversi sistemi lavorano insieme tra il tecnico, il produttore del tool di diagnostica (DTM), il Trust Centre e il costruttore del veicolo.
COSA DOVRÀ FARE UN’OFFICINA INDIPENDENTE?
Per le officine indipendenti, l’introduzione del Certificato EDIC significa che l’accesso alle funzioni diagnostiche protette sarà sempre più collegato alla formale identificazione e verifica sia dell’azienda sia, quando richiesto, del singolo tecnico.
Il processo inizia con l’Independent Operator (IO) che presenta una domanda a un Conformity Assessment Body (CAB). La domanda identifica l’azienda, il livello o i livelli di certificazione richiesti e, per Level 1 e Level 2, i dipendenti che devono essere autorizzati. In base all’11ª edizione delle SERMI Sanctioned Interpretations, pubblicata nel luglio 2026, la domanda può essere presentata a un CAB che opera in un altro Stato membro, anche se le implicazioni pratiche della certificazione transfrontaliera sono ancora in fase di definizione.
Il CAB esegue quindi le verifiche necessarie. A livello aziendale, queste comprendono il controllo dell’esistenza e della posizione giuridica dell’impresa, della prova della proprietà e dell’assicurazione di responsabilità civile. Per l’approvazione del Certificato EDIC, la copertura assicurativa minima specificata nell’Appendix 4 è di 1 milione di euro per danni alle persone e 0,5 milioni di euro per danni alle cose.
Per Level 1 e Level 2, il processo passa inoltre dal Know Your Business (KYB) al Know Your Customer (KYC): ogni dipendente autorizzato deve essere verificato individualmente, con il rapporto di lavoro confermato attraverso un contratto di lavoro. Level 2 prevede inoltre gli specifici requisiti SERMI, compresi il relativo controllo del casellario giudiziale e l’ispezione dei locali dell’officina.
Una volta completate le verifiche, il CAB incarica il Trust Centre di emettere il certificato. La credenziale viene associata all’azienda o alla persona, a seconda del livello, e resa disponibile all’operatore. Per i certificati individuali, Digidentity descrive un processo di attivazione nel quale il tecnico riceve un link di attivazione e attiva la credenziale nella Digidentity Wallet sul proprio dispositivo.
Esiste inoltre un’importante differenza tra Certificato EDIC e SERMI in termini di onere amministrativo. L’approvazione del Certificato EDIC non richiede l’ispezione in loco associata a Level 2/SERMI, con l’obiettivo di rendere la certificazione accessibile a una popolazione più ampia di operatori indipendenti.
I Certificati EDIC hanno una validità di 60 mesi. Durante questo periodo, la documentazione relativa all’assicurazione di responsabilità civile viene nuovamente verificata per garantire il mantenimento della conformità, mentre alla scadenza del periodo di validità è necessario procedere al rinnovo. Level 2 segue il ciclo di rinnovo SERMI, compresa l’ulteriore ispezione in loco.
Per la tipica officina indipendente, quindi, il messaggio pratico è relativamente semplice: l’azienda deve essere approvata, i dipendenti interessati devono essere identificati e certificati quando richiesto e l’officina deve mantenere i necessari requisiti assicurativi e di conformità. Una volta completato questo processo, il certificato diventa la credenziale digitale utilizzata quando è richiesto un accesso diagnostico protetto.
Questo introduce inoltre un nuovo elemento nel rapporto tra l’officina e le proprie apparecchiature diagnostiche: il sistema è progettato per supportare l’interoperabilità tra strumenti diagnostici e costruttori di veicoli. In base all’Appendix 4, i Diagnostic Tool Manufacturers devono accettare i Certificati EDIC emessi da qualsiasi CAB, sostenendo così l’interoperabilità prevista per il funzionamento del sistema nell’aftermarket europeo.
IL FATTORE CRITICO: LA READINESS DEI COSTRUTTORI DI VEICOLI
Ottenere un Certificato EDIC rappresenterà un passaggio importante per un’officina indipendente, ma non significa che ogni funzione diagnostica protetta sarà immediatamente disponibile su ogni veicolo.
Questo è uno degli aspetti pratici più importanti del nuovo quadro. Il rollout dei Certificati EDIC dovrebbe avvenire brand by brand, perché il sistema dipende anche dal livello di preparazione di ciascun costruttore di veicoli (VM) e dall’integrazione dei suoi sistemi di back-end con il nuovo quadro.
In pratica, il certificato rappresenta solo una parte della catena di accesso. Lo strumento diagnostico deve essere in grado di convalidare il certificato attraverso il Trust Centre, mentre il back-end del costruttore del veicolo deve essere pronto ad autenticare lo strumento e, ove richiesto, verificare che il certificato dell’operatore copra l’attività richiesta.
Ciò significa che un’officina potrebbe essere correttamente certificata e utilizzare uno strumento diagnostico compatibile, ma non essere comunque in grado di eseguire una determinata operazione protetta su uno specifico veicolo se il secure gateway e il back-end del relativo costruttore non sono ancora integrati con il framework del Certificato EDIC.
Il caso illustrativo di Level 1 descritto da Digidentity rende particolarmente chiara questa dipendenza. Dopo che il certificato del tecnico è stato convalidato, lo strumento diagnostico richiede al back-end del costruttore l’accesso al secure gateway del veicolo. Se quel back-end non è ancora integrato per il relativo brand, il processo si interrompe a quel punto, indipendentemente dallo stato di certificazione dell’operatore.
Per questo motivo, la transizione non deve essere considerata come un unico “switch-on” europeo. Il quadro normativo è già in vigore, ma la sua implementazione operativa si svilupperà progressivamente tra i diversi costruttori di veicoli e gli strumenti diagnostici.
Per le officine indipendenti, questa distinzione sarà fondamentale durante il periodo di transizione. La certificazione stabilisce l’idoneità dell’operatore e il suo livello di assurance; l’accesso effettivo dipenderà anche dalla readiness tecnica del costruttore del veicolo, dello strumento diagnostico e della specifica popolazione di veicoli interessata.
Il nuovo quadro crea quindi una base comune europea per l’accesso sicuro all’OBD, ma l’aftermarket dovrà comunque gestire un rollout progressivo, brand by brand, prima che il sistema raggiunga il suo pieno ambito operativo.
QUANDO ARRIVERANNO DAVVERO I CERTIFICATI EDIC?
Sebbene il Regolamento delegato (UE) 2026/699 sia entrato in vigore il 23 giugno 2026, il rollout pratico del sistema del Certificato EDIC non avverrà in un’unica data per tutto l’aftermarket europeo. Il quadro normativo è già in vigore, ma l’implementazione tecnica viene introdotta progressivamente, con diversi obblighi che entreranno in vigore nei prossimi due anni.
Le principali tappe sono:
23 marzo 2026 – Viene adottato il Regolamento delegato (UE) 2026/699 della Commissione.
23 giugno 2026 – Il Regolamento entra in vigore e diventano applicabili i requisiti del nuovo Appendix 4.
16 luglio 2026 – Viene pubblicata l’11ª edizione delle SERMI Sanctioned Interpretations, con modifiche relative al nuovo regolamento e disposizioni a sostegno delle ispezioni transfrontaliere dei CAB.
23 settembre 2026 – I costruttori di veicoli devono fornire informazioni API per le attività non relative agli aggiornamenti software.
23 dicembre 2026 – Scadenza generale entro la quale i costruttori di veicoli devono fornire supporto ai Diagnostic Tool Manufacturers indipendenti.
23 giugno 2027 – I pacchetti di informazioni relativi al VIN devono essere disponibili esclusivamente tramite API.
23 giugno 2028 – Entrano in vigore gli obblighi relativi alle attività che dipendono dagli aggiornamenti software.
Queste date sono importanti, ma non devono essere interpretate come un’unica “data di lancio del Certificato EDIC”.
Il rollout pratico dovrebbe avvenire brand by brand nell’arco di due anni, in funzione della readiness dei singoli costruttori di veicoli. I Diagnostic Tool Manufacturers integreranno progressivamente l’accettazione dei certificati e i necessari flussi di validazione, mentre i costruttori di veicoli dovranno completare la corrispondente integrazione dei propri back-end.
Per le officine, questo significa che la transizione sarà graduale. Un operatore indipendente potrebbe essere in grado di ottenere un Certificato EDIC prima che tutti i costruttori e tutte le piattaforme diagnostiche siano pronti a utilizzarlo. Viceversa, una volta che l’infrastruttura pertinente sarà disponibile, un operatore certificato potrà utilizzare il quadro comune senza dover stabilire un sistema di autenticazione separato per ogni costruttore di veicoli.
Il risultato è un quadro normativo già efficace, il cui pieno impatto operativo sull’aftermarket emergerà progressivamente tra il 2026 e il 2028. La velocità di questa transizione dipenderà non solo dagli organismi di certificazione e dalle officine, ma anche dalla rapidità con cui i costruttori di veicoli e i fornitori di strumenti diagnostici renderanno disponibili i sistemi necessari.
