

Auto connesse e dati personali: il rischio invisibile per flotte, remarketing e rottamatori
Il GDPR non lascia spazio a interpretazioni: quando un veicolo cambia mano, i dati devono essere cancellati. Ma nella pratica, la filiera automotive non è ancora attrezzata per farlo in modo sistematico e obiettivo, con rischi concreti di violazioni e responsabilità diffuse
Il GDPR non lascia spazio a interpretazioni: quando un veicolo cambia mano, i dati devono essere cancellati. Ma nella pratica, la filiera automotive non è ancora attrezzata per farlo in modo sistematico e obiettivo, con rischi concreti di violazioni e responsabilità diffuse
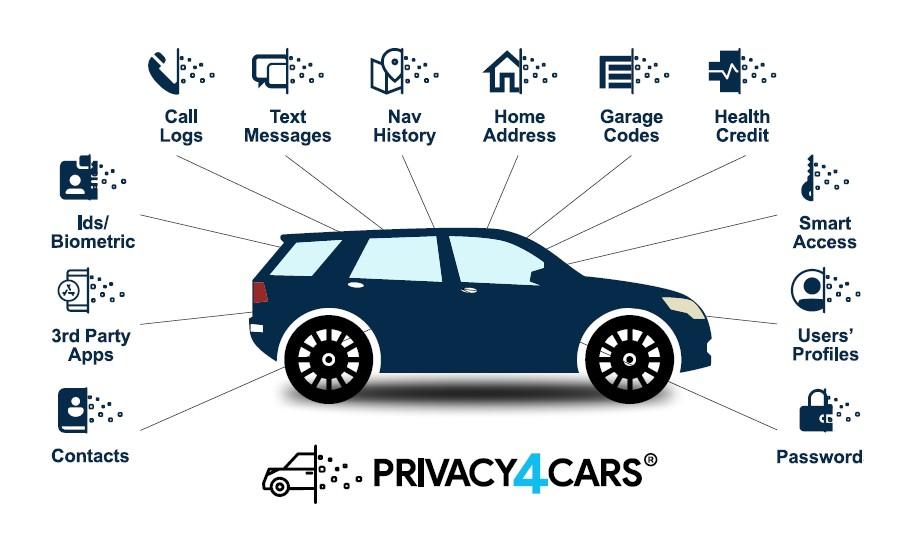
Le auto sono diventate smartphone digitali su quattro ruote. Conservano contatti, cronologia delle chiamate, indirizzi di casa e lavoro, dati di navigazione, preferenze personali. Eppure, a differenza di smartphone e computer, questi dati restano spesso all’interno del veicolo anche quando cambia proprietario o utilizzatore. È qui che si apre una frattura poco percepita ma potenzialmente enorme: mentre la tecnologia evolve e trasforma il veicolo in un contenitore di dati personali, i processi della filiera automotive – dalle flotte al remarketing, fino alla rottamazione – non sono stati progettati per gestire questa nuova dimensione.
Il risultato è un paradosso: il GDPR impone obblighi chiari sulla gestione e cancellazione dei dati personali, ma nella pratica questi obblighi restano spesso senza un’applicazione concreta e strutturata. E il rischio, sempre più evidente, è quello di una violazione sistemica, che potrebbe coinvolgere numerosi operatori della filiera senza che ne abbiano ancora piena consapevolezza. Di questi temi abbiamo parlato con Andrea Amico, Founder & CEO di Privacy4Cars, azienda specializzata nella protezione della privacy e dei dati nei veicoli connessi. Ne emerge un quadro che interessa direttamente flotte, noleggio, remarketing, assicurazioni e operatori della filiera del fine vita: chi è realmente responsabile dei dati presenti nell’auto, quali rischi corre in caso di mancata cancellazione e perché molte pratiche oggi considerate normali potrebbero non essere sufficienti a garantire la conformità al GDPR.
📊
Questo contenuto fa parte del 6° Aftermarket Report di SICURAUTO.it dal titolo: “L’Aftermarket nell’era delle regole europee: opportunità, vincoli e nuove specializzazioni”.
L’AUTO COME CONTENITORE DI DATI: COSA DICE IL GDPR
Dal punto di vista normativo, non ci sono ambiguità rilevanti: i dati presenti nei sistemi del veicolo – se riferibili a una persona identificata o identificabile – sono a tutti gli effetti dati personali e ricadono pienamente nel perimetro del GDPR. Questo implica un passaggio cruciale: ogni volta che un’azienda entra in possesso di un veicolo – per esempio alla fine di un noleggio, di un leasing o in fase di ritiro per la rivendita – diventa, nei fatti, titolare (controller) del trattamento dei dati presenti a bordo.
E qui emerge un punto spesso sottovalutato: in assenza di una base giuridica per conservarli, quei dati non possono essere mantenuti. L’unica azione lecita è la loro cancellazione. Se il veicolo viene rimesso in circolazione senza aver rimosso i dati del precedente utilizzatore, il rischio non è teorico. Può configurarsi una violazione dei principi fondamentali del GDPR, tra cui liceità, minimizzazione e sicurezza del trattamento.
IL NODO CENTRALE: NESSUN OBBLIGO PER IL DRIVER, PIENA RESPONSABILITÀ PER LE AZIENDE
Uno degli elementi più controintuitivi riguarda il ruolo dell’automobilista. Il GDPR è una normativa di tutela del consumatore: il driver, in quanto interessato, non ha alcun obbligo di cancellare i propri dati dal veicolo. Anche qualora un’azienda lo inviti a farlo, questa richiesta non riduce la responsabilità legale dell’azienda in caso di inadempimento (volontario o involontario). In particolare, l’azienda ha l’obbligo di stabilire processi appropriati e robusti – simili a quelli che ha già in vigore per altri dispositivi elettronici in uso agli impiegati (laptops, smartphones, eccetera).
Non solo: tentare di attribuire contrattualmente al cliente la responsabilità della cancellazione può risultare in una breach of contract (inadempienza contrattuale) che può risultare in rimedi contrattuali (per esempio, un costo aggiuntivo), ma non ha nessun effetto sulla responsabilità legale del titolare di essere in compliance col GDPR. Le aziende restano comunque responsabili. Il punto critico diventa quindi un altro: se il driver non cancella i dati e l’operatore non interviene, il sistema nel suo complesso espone sé stesso a violazioni ripetute. Non casi isolati, ma un problema strutturale.
CHI È DAVVERO RESPONSABILE: TITOLARI, RESPONSABILI E ZONE GRIGIE
Uno dei punti più critici – e spesso fraintesi – riguarda l’identificazione del titolare (Controller) del trattamento dei dati presenti nel veicolo. Il principio del GDPR è chiaro: è titolare chi determina le finalità e i mezzi del trattamento. In pratica, chi decide cosa fare dei dati quando il veicolo è nella sua disponibilità. I rischi includono non solo multe (fino al 4% del fatturato), ma anche casi civili – inclusi rimedi pecuniari – rischio penale per i manager responsabili per non aver introdotto protezioni adeguate, danno d’immagine, eccetera.
Ma nella filiera automotive questo non si traduce in una responsabilità unica e lineare.
È necessario distinguere tra:
- Controller (titolare): chi ha il controllo del veicolo e decide cosa fare dei dati.
- Processor (responsabile del trattamento): chi opera sui dati per conto del titolare.
- Operatori senza ruolo diretto: che diventano rilevanti solo se incaricati o se emergono specifiche condizioni.
Questa distinzione cambia completamente la lettura della filiera.
RUOLI E RESPONSABILITÀ LUNGO LA FILIERA AFTERMARKET E REMARKETING
| Attore | Ruolo GDPR | Quando scatta la responsabilità | Rischio concreto |
|---|---|---|---|
| Auto privata (finché in uso privato) | Non rilevante (uso personale) | Il driver gestisce i propri dati | Rischio personale, non GDPR |
| Azienda (auto assegnata) | Controller | Durante uso, riallocazione e defleeting | Accesso dati tra dipendenti → data breach |
| Noleggio breve / car sharing | Controller | A ogni rientro o cambio driver | Data breach su larga scala |
| Leasing / motor finance | Controller | Quando il veicolo rientra | Violazione obblighi GDPR + sanzioni |
| Dealer / remarketing | Controller | Quando prende in carico il veicolo | Vendita con dati residui → contenzioso |
| OEM (demo, flotte interne) | Controller | Gestione flotte e veicoli demo | Esposizione dati multi-utenti |
| Assicurazioni (sinistri) | Controller | Quando acquisiscono il veicolo | Dati non cancellati prima di vendita |
| Aste auto | Processor | Se incaricate dal titolare | Obbligo di processo conforme + notifica |
| Centri ripristino / logistica | Processor | Se incaricati | Responsabilità operativa |
| Carrozzerie / riparatori | Nessuno / Processor | Solo in caso di incarico o cambio proprietà | Obbligo di segnalazione |
| Recupero / repossession | Nessuno / Processor | Se incaricati | Consumatori vulnerabili: alto rischio per finanziatori che pignorano |
| Demolitori / riciclatori | Nessuno / Processor | Solo se incaricati | Rischio limitato, specialmente se i componenti elettronici (es. Infotainment) non possono essere accesi |
Il passaggio chiave è questo: la responsabilità non ricade sull’automobilista che ha generato quei dati, ma sull’operatore che prende in carico il veicolo quando questo cambia utilizzatore, proprietario o destinazione d’uso. È in quel momento che scattano gli obblighi di gestione e cancellazione previsti dal GDPR. E lungo la filiera questa responsabilità può passare da un soggetto all’altro più volte, senza mai venire meno.
FLOTTE E FLEET MANAGER: IL RISCHIO SILENZIOSO DELLA RIALLOCAZIONE
Nel mondo delle flotte, il problema assume una dimensione operativa immediata. Ogni riallocazione del veicolo tra driver diversi rappresenta un momento critico. Nel momento in cui l’azienda riprende il controllo del veicolo, diventa responsabile dei dati presenti nei sistemi di bordo. Se questi dati non vengono cancellati prima della riassegnazione, il nuovo utilizzatore potrebbe accedere a informazioni personali del precedente. In termini normativi, questo scenario può configurarsi come accesso non autorizzato ai dati personali, quindi come potenziale data breach. La situazione non è solo teorica, perché i casi in cui un impiegato ha acceduto e utilizzato dati dalla vettura di un collega in maniera inopportuna sono in crescita.
Qui emerge un limite evidente del mercato: molte organizzazioni non dispongono di processi strutturati, oggettivi e verificabili per la cancellazione dei dati. Spesso si fa affidamento su procedure informali o sulla competenza del singolo operatore. Ma questo approccio non è sufficiente. Il GDPR richiede misure tecniche e organizzative adeguate, dimostrabili e ripetibili. In altre parole, non basta “fare del proprio meglio”: serve un processo standardizzato, documentato e tracciabile.
REMARKETING E LA NECESSITÀ DI STANDARD INDUSTRIALI
Nel passaggio verso il mercato dell’usato, il rischio non diminuisce, anzi. Dealer, società di remarketing e centri di ripristino diventano a loro volta responsabili dei dati presenti nei veicoli che preparano per la vendita. Tuttavia, nella pratica, la cancellazione dei dati è spesso affidata a operatori che usano la loro “expertise” per cancellare i dati, per esempio effettuando un come il semplice factory reset dell’infotainment. Il problema è che questa operazione non è necessariamente sufficiente, e gli operatori professionali spesso sopravvalutano la loro conoscenza delle migliaia di sistemi in esistenza.
Analisi interne di Privacy4Cars dimostrano che in media gli operatori che si affidano esclusivamente alla loro intuizione e familiarità dei sistemi, lasciano dati personali circa una volta su due. E soprattutto manca un elemento fondamentale: la prova. In caso di contenzioso, la questione non è solo se i dati siano stati cancellati, ma se l’operatore sia in grado di dimostrarlo.
È qui che emerge una trasformazione in atto nel settore. Alcune associazioni di categoria stanno iniziando a convergere verso standard tecnici che richiedono processi oggettivi, ripetibili e auditabili. L’obiettivo è superare l’approccio basato sull’esperienza individuale e introdurre procedure certificate. Un esempio concreto arriva dal mercato britannico, dove la National Association of Motor Auctions (NAMA) ha introdotto nel 2025 una “Data Deletion and Privacy Protection Certification”, uno dei primi tentativi strutturati di definire criteri operativi per la cancellazione dei dati nei veicoli destinati al remarketing.
A questa iniziativa si è successivamente allineata la Vehicle Remarketing Association (VRA), contribuendo a consolidare un riferimento comune per una parte significativa del mercato wholesale. All’interno di questo schema, Privacy4Cars è stata indicata come primo fornitore approvato, con la propria piattaforma di data deletion valutata come conforme ai requisiti tecnici dello standard. Si tratta di un passaggio significativo perché introduce, per la prima volta, un riferimento operativo condiviso tra operatori del settore.
Il segnale è rilevante: non si tratta più solo di interpretare la norma, ma di tradurla in processi standardizzati che possano essere applicati su larga scala. In altre parole, il settore sta iniziando a muoversi autonomamente per colmare un vuoto operativo, prima che siano le autorità a imporre modelli più stringenti.
ROTTAMAZIONE ED ELV: IL DATO NON MUORE CON IL VEICOLO
Il tema diventa ancora più complesso nella fase di fine vita del veicolo, anche alla luce dell’evoluzione della End-of-Life Vehicles Directive. I sistemi elettronici presenti nei veicoli – centraline, infotainment, moduli di memoria – possono continuare a contenere dati personali anche dopo la dismissione, creando una potenziale esposizione.
Tuttavia, secondo l’impostazione del GDPR, operatori come demolitori e riciclatori non sono automaticamente responsabili del trattamento: lo diventano solo nel momento in cui ricevono un incarico specifico di cancellazione dei dati, assumendo il ruolo di responsabili del trattamento.
Questo apre due scenari critici: da un lato, la necessità di integrare la cancellazione dei dati nei processi di demolizione quando prevista; dall’altro, il rischio – spesso ignorato – che dati personali possano restare accessibili in componenti dismessi, in una fase della filiera dove la responsabilità è meno presidiata.
COSA DEVONO FARE DAVVERO GLI OPERATORI: DALLA TEORIA ALLA COMPLIANCE
Se il quadro normativo è ormai definito, il problema è interamente operativo. La cancellazione dei dati non può essere un’attività accessoria. Deve diventare una fase strutturata del ciclo di vita del veicolo. Questo implica un cambio di approccio. Serve innanzitutto riconoscere formalmente il proprio ruolo di titolare nel momento in cui il veicolo rientra nella disponibilità dell’azienda.
Da qui deriva la necessità di definire policy interne chiare e coerenti. Sul piano tecnico, la cancellazione avviene attraverso operazioni logiche precise – reset, sovrascrittura, procedure guidate – che devono adattarsi alle specificità del veicolo. Non esiste una procedura universale.
Per questo motivo, il processo deve essere progettato per essere oggettivo e ripetibile. Non può dipendere dalla competenza individuale. Ma soprattutto, deve essere tracciabile. Non basta cancellare i dati. Bisogna poter dimostrare di averlo fatto, documentando il veicolo, le operazioni eseguite, il momento e l’esito. Questo è il vero salto richiesto dal GDPR: dalla buona pratica alla prova documentata.
DIRITTI DEGLI AUTOMOBILISTI: TUTELA FORTE, CONSAPEVOLEZZA DEBOLE
Dal lato degli utenti, il quadro è giuridicamente solido ma operativamente fragile. Gli automobilisti hanno pieno diritto alla cancellazione dei propri dati personali, anche quando questi sono memorizzati nel veicolo aziendale o personale. Tuttavia, nella maggior parte dei casi, manca consapevolezza del problema.
Possono teoricamente richiedere la cancellazione anche dopo aver ceduto il veicolo, ma questo diritto resta difficile da esercitare senza processi trasparenti e verificabili. Da qui emerge una possibile evoluzione del mercato: l’introduzione di pratiche di data sanitization certificata del veicolo (vedi Privacy4Cars), in grado di attestare in modo oggettivo che i dati sono stati rimossi prima del passaggio a un nuovo utilizzatore.
Il punto non è più se i dati nei veicoli debbano essere gestiti: questo è già stabilito. Il punto è che la filiera automotive, oggi, non è ancora strutturata per farlo. Il rischio non è episodico ma sistemico, perché nasce da un disallineamento profondo tra tecnologia, normativa e processi operativi. Le auto sono diventate asset digitali, ma vengono ancora trattate come oggetti fisici. Finché la gestione del dato non verrà integrata nei processi industriali – con standard, responsabilità e strumenti adeguati – la non conformità resterà una possibilità concreta. E sempre più difficile da sostenere, anche sul piano legale.
